
ALERTA GLOBAL POR EL MALWARE MIDNIGHT MIMOSA EN DISPOSITIVOS ANDROID
Una sofisticada campaña de malware denominada 'Midnight Mimosa' ha puesto en jaque la seguridad de miles de usuarios de dispositivos Android de gama baja a nivel mundial. Según investigadores de Bitdefender, la amenaza se distingue por estar integrada directamente en el firmware de los equipos, permitiendo a los atacantes ejecutar acciones sin interacción del usuario.
La información fue reportada inicialmente por Bleeping Computer y analizada por investigadores de Bitdefender, quienes rastrearon la actividad del malware durante al menos dos años en más de 150 países.
Un ataque integrado desde el origen
La particularidad de 'Midnight Mimosa' radica en que el código malicioso se encuentra presente en el firmware de los dispositivos, lo que significa que los teléfonos ya vienen infectados desde la cadena de suministro. Esta característica permite a los atacantes instalar o eliminar aplicaciones de forma silenciosa, acceder a permisos privilegiados y realizar fraude publicitario sin que el usuario pueda evitarlo mediante los métodos tradicionales de limpieza.
- Afecta principalmente a dispositivos con procesadores MediaTek.
- Permite la ejecución de código sin interacción del usuario.
- Las aplicaciones maliciosas se reinstalan automáticamente tras ser eliminadas.
- Se han identificado más de 30 aplicaciones fraudulentas, incluyendo herramientas de clima y gestores de archivos.
Alcance y modus operandi
El impacto de esta campaña se ha extendido por diversas regiones, incluyendo Estados Unidos, España, Alemania, Francia, Italia, México y Brasil. Los investigadores señalan que el esquema de estafa se completa mediante un software publicitario que superpone ventanas invisibles sobre las aplicaciones legítimas para registrar clics fraudulentos y generar ingresos ilícitos.
Hasta el momento, los fabricantes de los dispositivos afectados no han emitido explicaciones públicas sobre cómo el malware logró infiltrarse en la cadena de producción de los equipos.
Ante este escenario, los expertos recomiendan a los usuarios de dispositivos de gama baja estar atentos a comportamientos inusuales en sus teléfonos, como la aparición recurrente de aplicaciones no solicitadas, aunque advierten que la naturaleza integrada del malware dificulta su eliminación por parte del usuario final.
Fuentes consultadas
- Medio citadoNuevarioja Sociedad
También puede interesarte
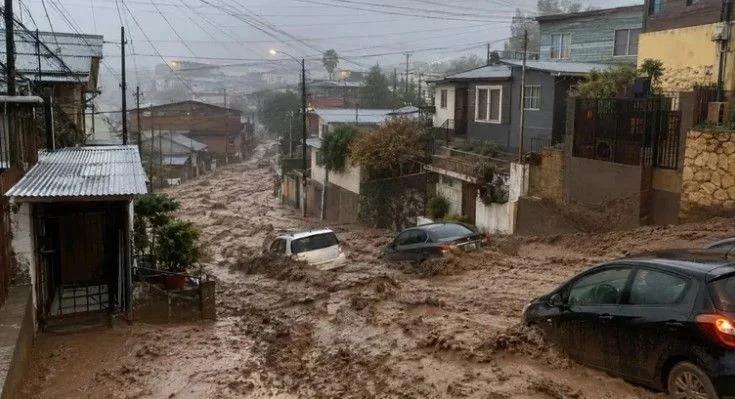
ALUVIÓN EN SANTIAGO DE CHILE: SEIS MUERTOS Y ZONA DE CATÁSTROFE
Un aluvión afectó 200 hectáreas en sectores residenciales de la cordillera de los Andes, dejando al menos seis fallecidos y graves daños materiales tras intensas lluvias.
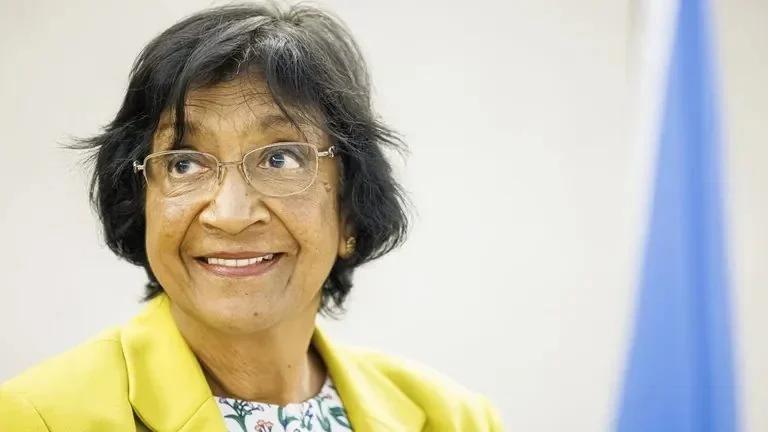
NAVANETHEM PILLAY ES LA GANADORA DEL PREMIO NOBEL DE LA PAZ 2026
La jurista sudafricana fue distinguida por su extensa trayectoria en la defensa del derecho internacional, su lucha contra el apartheid y su labor en tribunales internacionales.
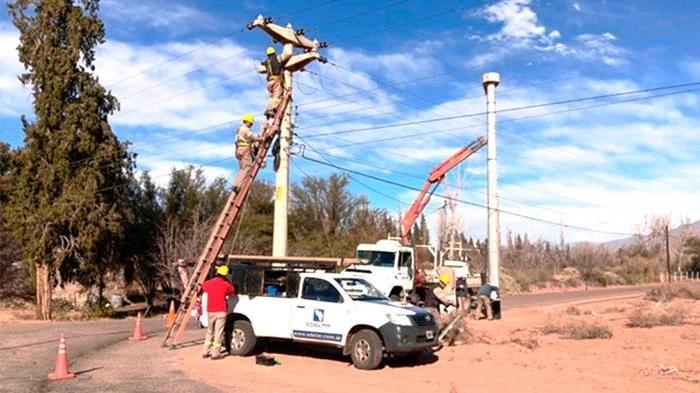
CORTE DE LUZ PROGRAMADO ESTE LUNES EN EL NOROESTE DE LA CAPITAL
La distribuidora de energía EDELAR anunció una interrupción del servicio eléctrico para este lunes 12 de octubre en diversos sectores del noroeste de la ciudad de La Rioja por tareas de mantenimiento.
Sé el primero en comentar.